华为无线控制器部署指南 旁挂式组网实战
一、旁挂式组网概述
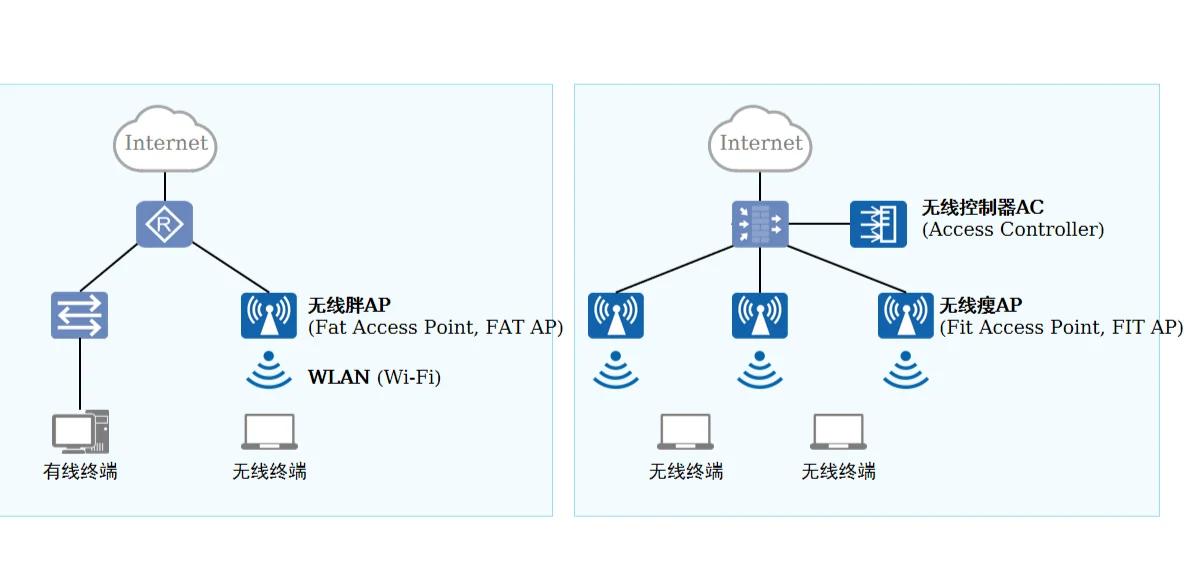
在华为无线控制器(AC)的部署中,旁挂式组网是一种常见且灵活的架构。与直连式(网关模式)不同,旁挂式组网中AC不直接作为无线客户端的网关,而是旁挂在核心交换机或汇聚交换机旁,仅负责AP的管理、配置下发以及无线用户数据的转发控制(隧道转发)或直接转发。
旁挂式组网的特点:
- AC旁挂于现有网络,不改变原有有线网络拓扑。
- 无线用户网关由核心交换机或独立BRAS/SR设备承担。
- AC与AP之间通过CAPWAP隧道通信。
- 支持隧道转发(AC集中转发)和直接转发(本地转发)两种模式。
- 适用于大中型园区网络,特别是已有成熟有线网络、需要叠加无线覆盖的场景。
二、典型组网架构
`
+----------------+
| 核心交换机 |
+--------+-------+
|
+----------+----------+
| |
+------+------+ +------+------+
| 接入交换机 | | AC | (旁挂)
+------+------+ +------+------+
| |
+---+---+ (CAPWAP隧道)
| AP | |
+-------+ |
| |
+---------------------+`
关键点:
- AP管理网段与无线用户业务网段分离。
- AP通过DHCP获取IP地址,Option 43字段指向AC的IP。
- AC上配置AP的认证、射频、SSID、安全策略等。
- 无线用户网关在核心交换机上,AC通过隧道转发用户数据至核心交换机。
三、部署步骤详解
3.1 网络基础配置
1. 配置核心交换机
- 创建AP管理VLAN(如VLAN 100)和无线用户业务VLAN(如VLAN 200)。
- 配置VLANIF接口地址,作为AP和无线用户的网关。
- 配置DHCP服务器,为AP和用户分配IP地址。
2. 配置AC基础参数
- 配置AC的管理IP地址(与核心交换机互通)。
- 配置AC的默认路由指向核心交换机。
- 开启CAPWAP源接口(通常为Loopback接口或VLANIF接口)。
3.2 AC侧配置
1. 配置CAPWAP源接口
[AC] capwap source interface vlanif 1002. 配置AP认证
- 方式一:MAC地址认证(白名单)。
- 方式二:不认证(预共享密钥),需在AP和AC上配置相同的密钥。
[AC] wlan
[AC-wlan-view] ap auth-mode mac-auth
[AC-wlan-view] ap-id 0 ap-mac 00e0-fc12-3456
[AC-wlan-ap-0] ap-name AP1
[AC-wlan-ap-0] quit
3. 配置射频和SSID
[AC-wlan-view] security-profile name sec-prof
[AC-wlan-sec-prof-sec-prof] security wpa2 psk pass-phrase Huawei@123 aes
[AC-wlan-sec-prof-sec-prof] quit
[AC-wlan-view] ssid-profile name ssid-prof
[AC-wlan-ssid-prof-ssid-prof] ssid Huawei-WLAN
[AC-wlan-ssid-prof-ssid-prof] quit
[AC-wlan-view] vap-profile name vap-prof
[AC-wlan-vap-prof-vap-prof] forward-mode tunnel
[AC-wlan-vap-prof-vap-prof] service-vlan vlan-id 200
[AC-wlan-vap-prof-vap-prof] security-profile sec-prof
[AC-wlan-vap-prof-vap-prof] ssid-profile ssid-prof
[AC-wlan-vap-prof-vap-prof] quit
4. 配置AP组和射频
[AC-wlan-view] ap-group name ap-group1
[AC-wlan-ap-group-ap-group1] vap-profile vap-prof wlan 1 radio 0
[AC-wlan-ap-group-ap-group1] vap-profile vap-prof wlan 1 radio 1
[AC-wlan-ap-group-ap-group1] quit
5. 将AP加入AP组
[AC-wlan-view] ap-id 0
[AC-wlan-ap-0] ap-group ap-group1
[AC-wlan-ap-0] quit
3.3 交换机侧配置(以核心交换机为例)
1. 配置VLAN和接口
[Core] vlan batch 100 200
[Core] interface GigabitEthernet0/0/1
[Core-GigabitEthernet0/0/1] port link-type trunk
[Core-GigabitEthernet0/0/1] port trunk allow-pass vlan 100 200
[Core-GigabitEthernet0/0/1] quit
2. 配置VLANIF接口
[Core] interface Vlanif100
[Core-Vlanif100] ip address 192.168.100.1 24
[Core-Vlanif100] quit
[Core] interface Vlanif200
[Core-Vlanif200] ip address 192.168.200.1 24
[Core-Vlanif200] quit
3. 配置DHCP(以AP地址池为例)
[Core] dhcp enable
[Core] ip pool ap-pool
[Core-ip-pool-ap-pool] network 192.168.100.0 mask 24
[Core-ip-pool-ap-pool] gateway-list 192.168.100.1
[Core-ip-pool-ap-pool] option 43 sub-option 2 ip-address 192.168.100.254  # AC的IP
[Core-ip-pool-ap-pool] quit
[Core] interface Vlanif100
[Core-Vlanif100] dhcp select global
[Core-Vlanif100] quit
3.4 AP上线验证
- 在AC上执行
display ap all查看AP状态,应为“nor”或“dbm”。 - 在AC上执行
display station all查看在线用户。
四、转发模式选择
隧道转发(集中转发):
- 用户数据封装在CAPWAP隧道中,由AC转发至核心交换机。
- 优点:AC可对用户数据统一安全策略,简化核心交换机配置。
- 缺点:AC成为流量瓶颈,增加时延。
- 适用:中小型网络,或需要集中策略控制的场景。
直接转发(本地转发):
- 用户数据直接在AP所在接入交换机转发,不经过AC。
- 优点:减轻AC负担,提高转发效率。
- 缺点:需要在接入交换机上配置业务VLAN,AC无法直接控制用户数据。
- 适用:大型园区网,用户流量大的场景。
配置命令差异:在VAP模板中设置 forward-mode tunnel 或 forward-mode direct-forward。
**通过上述模板组合,输入标准的 text 或 markdown。
最新产品